En 2022, la France a enregistré 385 000 piratages informatiques. Ce chiffre illustre une réalité numérique où chaque activité humaine laisse une trace, rendant le terme hacking omniprésent dans le débat public. Souvent confondu avec le piratage malveillant, ce concept recouvre une réalité bien plus vaste, allant de l’exploration technique pure à la sécurisation des systèmes d’information. Comprendre le hacking, c’est réaliser qu’il s’agit d’une compétence technique neutre dont la finalité dépend uniquement de l’intention de celui qui l’utilise.
Aux origines du terme : une culture de l’exploration
Le mot hacking est apparu dans les années 1970 au sein des clubs d’informatique du MIT. À l’origine, un hacker n’était pas un criminel, mais un passionné cherchant à comprendre le fonctionnement intime d’une machine, souvent pour en améliorer les performances ou contourner des limitations techniques. Cette culture de l’exploration, centrée sur le partage du savoir et l’ouverture, a posé les fondations de l’informatique moderne.
Avec l’essor d’Internet, le terme a progressivement glissé vers une connotation plus sombre. Il est aujourd’hui nécessaire de distinguer la curiosité intellectuelle de la volonté de nuire. Là où le hacker originel cherchait à optimiser, le cybercriminel exploite des failles pour un gain financier ou politique. Cette évolution sémantique reflète la transformation de nos usages numériques, où la technologie est devenue le socle de nos échanges économiques et sociaux.
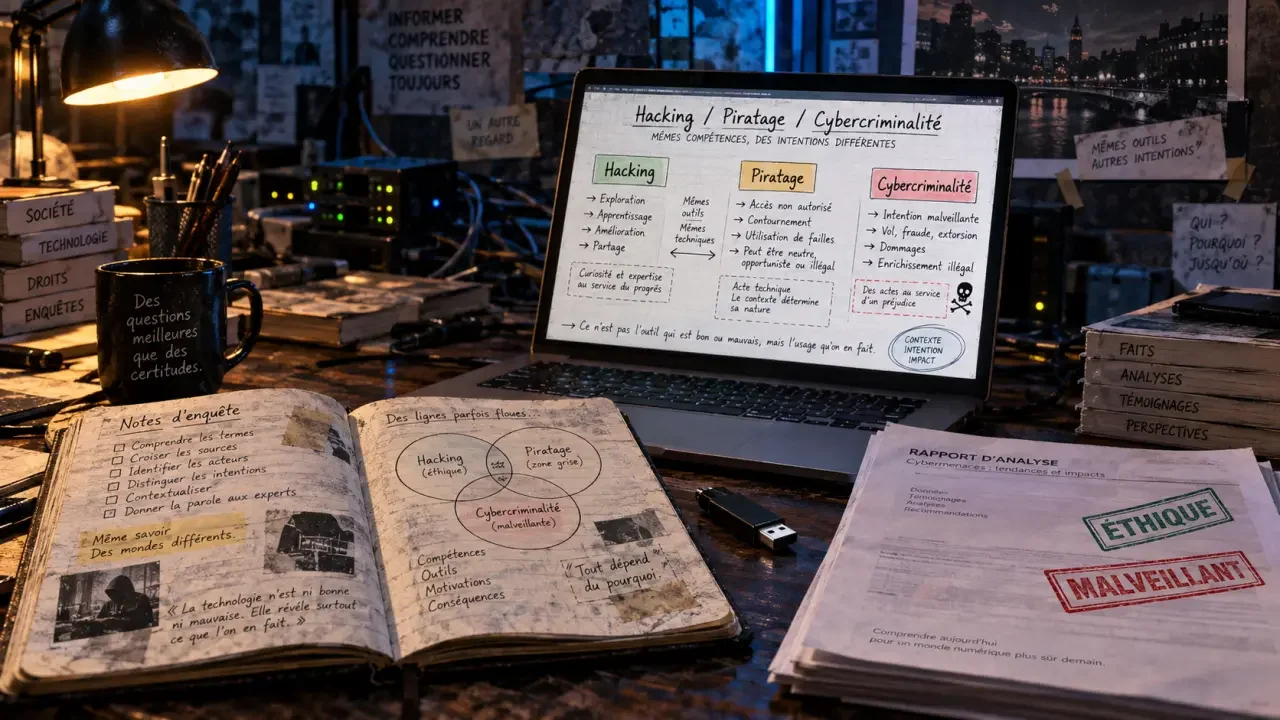
Hacking, piratage et cybercriminalité : faire la part des choses
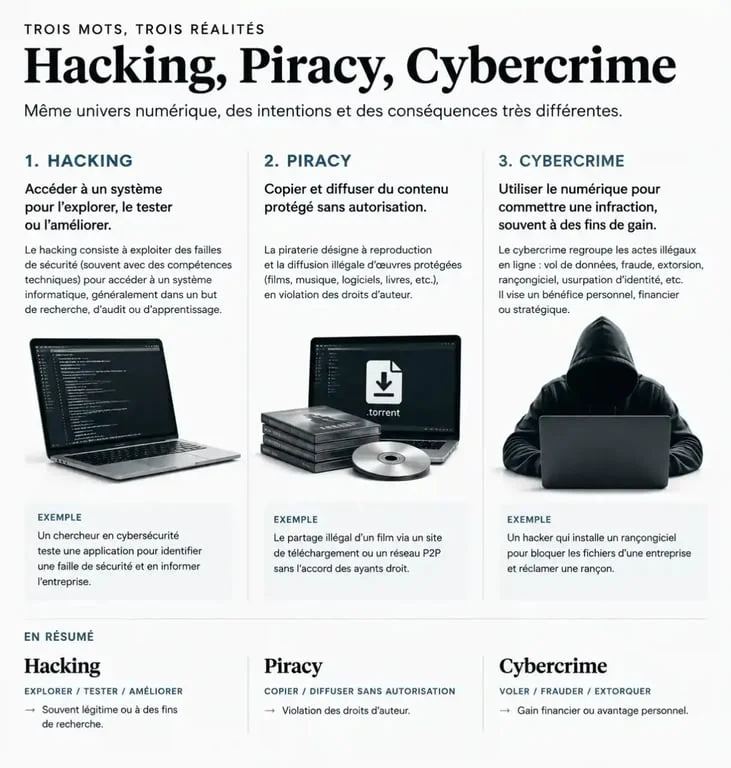
La confusion entre ces trois concepts est fréquente, bien que leurs définitions diffèrent radicalement. Le hacking désigne l’expertise technique permettant d’analyser, de modifier ou d’adapter un système informatique. Le piratage constitue l’application de cette expertise à des fins d’intrusion non autorisée ou de vol de données. Enfin, la cybercriminalité représente l’ensemble des activités illégales menées via le numérique, incluant les ransomwares, l’espionnage industriel ou la fraude.
Le coût global des attaques informatiques est estimé à 2 milliards de dollars, une somme qui illustre la professionnalisation des groupes criminels. Contrairement au hacker éthique qui agit dans un cadre légal pour renforcer les défenses, le cybercriminel exploite les vulnérabilités pour paralyser des entreprises ou dérober des informations sensibles. Cette distinction est fondamentale pour comprendre les enjeux de la cybersécurité actuelle : le hacking n’est pas le problème, mais l’outil dont l’usage définit la légalité.
Typologie des hackers : des chapeaux blancs aux chapeaux noirs
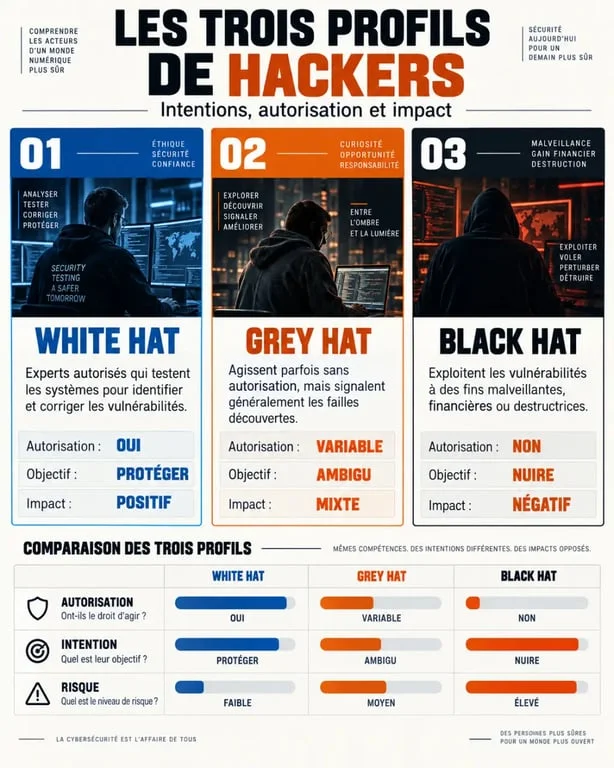
La communauté informatique utilise une classification basée sur les intentions pour cerner les acteurs. Les White Hats, ou hackers éthiques, sont les professionnels de la cybersécurité. Leur rôle est d’auditer les systèmes, de tester les résistances et de corriger les failles avant qu’elles ne soient exploitées par des tiers malveillants. Ils travaillent souvent pour des entreprises afin de garantir la protection des données.
À l’opposé, les Black Hats opèrent en dehors de toute légalité. Leurs motivations sont multiples, allant de l’appât du gain à l’idéologie ou au simple défi technique. Ils utilisent des méthodes sophistiquées comme le phishing ou les malwares pour infiltrer les réseaux. Enfin, les Grey Hats se situent entre les deux catégories. Ils peuvent agir sans autorisation préalable, mais sans intention malveillante. Ils signalent souvent les failles aux propriétaires des systèmes, bien que leurs méthodes restent juridiquement discutables.
Techniques d’intrusion et résilience numérique
Les hackers utilisent une panoplie d’outils, allant de l’ingénierie sociale à l’exploitation de vulnérabilités dites zero-day. Lorsqu’un expert en sécurité analyse un système, il cherche systématiquement à identifier chaque point de blocage. Dans cette approche, il est nécessaire de considérer chaque accès comme un verrou qu’il faut évaluer non pas pour le forcer, mais pour en tester la solidité et la pertinence face aux menaces actuelles.
Si un mécanisme de protection bloque l’utilisateur légitime autant que l’attaquant, il devient une entrave à la productivité plutôt qu’un rempart. La véritable maîtrise réside dans la capacité à concevoir des architectures où la sécurité est fluide, transparente et adaptative. Cela transforme chaque point de contrôle en une barrière intelligente plutôt qu’en une simple porte close. Cette approche proactive est la clé pour réduire l’impact des 385 000 piratages recensés annuellement en France.
Vers une meilleure prévention individuelle et collective
Se protéger du hacking ne nécessite pas d’être un expert, mais d’adopter des réflexes de base. La gestion des mots de passe est le premier rempart : utilisez des combinaisons complexes et uniques pour chaque service afin de limiter les risques en cas de fuite de données. La mise à jour constante de vos logiciels est tout aussi cruciale, car les correctifs comblent les failles exploitées par les pirates.
La vigilance face au phishing reste indispensable ; ne cliquez jamais sur des liens suspects ou des pièces jointes non sollicitées. Enfin, la double authentification, ou MFA, est actuellement la mesure la plus efficace pour bloquer les accès non autorisés, même en cas de vol de mot de passe. En comprenant que le hacking est un outil à double tranchant, nous pouvons mieux appréhender les risques numériques et contribuer, à notre échelle, à un écosystème plus sécurisé.