Dans l’écosystème numérique actuel, la question du mot de passe à 8 caractères surgit systématiquement lors de la création d’un compte. Pendant près de deux décennies, cette longueur a été imposée comme le standard universel par les plateformes web et les services informatiques. Pourtant, face à l’évolution fulgurante des capacités de calcul des outils de piratage, ce seuil minimal est devenu une faille béante dans votre sécurité personnelle.
L’héritage technique des 8 caractères
Pendant vingt ans, le mot de passe de 8 caractères a représenté le compromis idéal entre sécurité et mémorisation pour l’utilisateur moyen. Cette règle, dictée par les premières politiques de sécurité des systèmes d’exploitation, visait à forcer une complexité minimale sans décourager l’usager. À l’époque, la puissance de calcul nécessaire pour tester toutes les combinaisons possibles d’une telle chaîne de caractères restait hors de portée des pirates informatiques classiques.
Ce qui était autrefois une barrière efficace est devenu, avec le temps, une formalité technique que les serveurs imposent encore par pur héritage. En limitant la sécurité à ce format, les services web ont longtemps encouragé une forme de complaisance. L’utilisateur se contente souvent d’ajouter un chiffre ou une majuscule à un mot courant, pensant être protégé par la longueur minimale exigée. Cette habitude est devenue un angle mort sécuritaire, car elle repose sur une illusion de protection qui ne correspond plus aux capacités des machines modernes.
La vulnérabilité face aux puissances de calcul actuelles
Le paysage de la cybersécurité a radicalement changé. Aujourd’hui, un mot de passe de 8 caractères, même s’il intègre des majuscules, des minuscules et des symboles, ne représente plus qu’un obstacle dérisoire pour les attaquants. Des mesures techniques révèlent qu’avec une carte graphique performante, comme une Nvidia GeForce RTX 4090, il est possible de craquer un mot de passe complexe de 8 caractères en moins d’une heure.
Imaginez votre mot de passe comme un tissu que vous tissez pour protéger vos données sensibles. Un mot de passe de 8 caractères ressemble à une maille trop lâche : avec les outils de calcul actuels, la trame finit par céder sous la pression des attaques par force brute. En augmentant la longueur de votre combinaison, vous densifiez le tissage, rendant la structure non seulement plus difficile à percer, mais surtout exponentiellement plus complexe à déchiffrer pour un algorithme qui doit tester chaque fibre de votre code. La puissance de calcul disponible aujourd’hui permet de tester des milliards de combinaisons par seconde, rendant les mots de passe courts obsolètes.
La longueur comme levier de sécurité
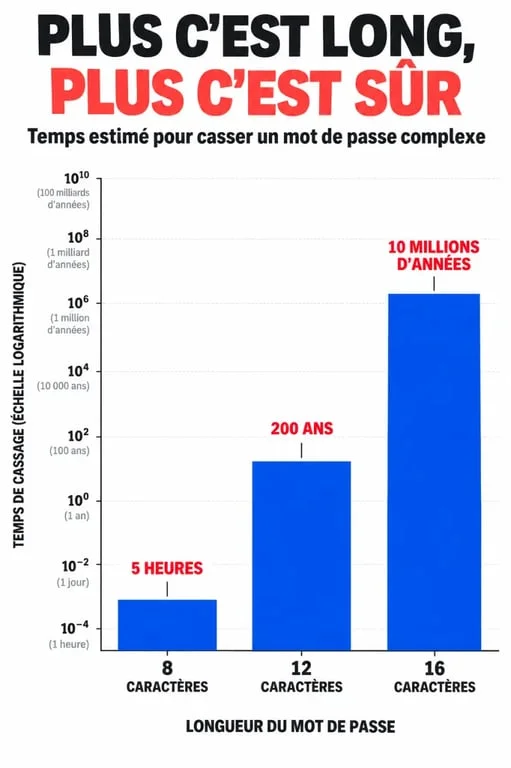
La différence de sécurité entre un mot de passe de 8 caractères et une version plus étendue est vertigineuse. Le passage à 16 caractères ne double pas simplement la sécurité, il la multiplie par des milliards, rendant le temps de craquage théorique quasi infini. La longueur est le facteur de sécurité le plus critique, bien plus que la complexité des caractères utilisés.
| Longueur du mot de passe | Temps de craquage estimé (moyenne) |
|---|---|
| 8 caractères | Moins d’une heure |
| 12 caractères | Plusieurs siècles |
| 16 caractères | Plusieurs milliards d’années |
Ce tableau illustre pourquoi la longueur est le paramètre déterminant. Alors qu’un mot de passe de 8 caractères est vulnérable aux attaques automatisées, une chaîne plus longue, même composée de mots simples, devient mathématiquement impénétrable pour les machines actuelles. L’augmentation du nombre de caractères accroît l’entropie du mot de passe, ce qui décourage les attaquants en rendant l’investissement en temps et en énergie totalement inefficace.
Stratégies pour sécuriser un accès limité
Si un site web impose une limite stricte de 8 caractères, votre priorité doit être l’imprévisibilité totale. Il est crucial de proscrire les prénoms, les noms de famille, les dates de naissance ou toute séquence logique. Pour maximiser la sécurité sur une longueur aussi courte, la méthode de l’aléatoire pur devient indispensable.
La première étape consiste à utiliser des générateurs de mots de passe plutôt que d’inventer une séquence mémorisable. Un gestionnaire de mots de passe permet de générer une suite aléatoire de caractères que vous n’avez pas besoin de retenir. Il est également nécessaire de combiner systématiquement les jeux de caractères, en alternant majuscules, minuscules, chiffres et symboles spéciaux pour saturer l’espace de recherche de l’attaquant. Enfin, l’unicité est reine : même si votre mot de passe est court, il ne doit jamais être réutilisé sur plusieurs plateformes. Une fuite de données sur un site mineur compromettrait alors l’ensemble de vos accès si vous utilisez le même code partout.
Au-delà du mot de passe : les nouvelles méthodes d’authentification
Le mot de passe ne doit plus être votre seule ligne de défense. Puisque 8 caractères sont insuffisants pour garantir une protection totale, il est impératif d’adopter des couches de sécurité supplémentaires. La mise en place de la double authentification (2FA) est aujourd’hui le réflexe le plus efficace. En ajoutant une seconde étape de vérification, comme un code envoyé sur votre smartphone ou une application dédiée, vous neutralisez l’efficacité d’un mot de passe volé.
Les gestionnaires de mots de passe permettent de stocker des accès complexes sans avoir à les mémoriser, facilitant ainsi l’usage de chaînes longues et uniques. Pour les utilisateurs les plus avancés, les passkeys représentent l’avenir de l’authentification. Ils remplacent le mot de passe par une clé cryptographique unique liée à votre appareil, éliminant totalement les risques liés à la longueur ou à la complexité des anciennes méthodes. En adoptant ces outils, vous transférez la responsabilité de la sécurité de votre mémoire vers des systèmes cryptographiques robustes, bien plus adaptés aux menaces contemporaines.