Dans un environnement où les cyberattaques se multiplient, anticiper les menaces devient une compétence vitale. Que vous soyez RSSI, DSI ou dirigeant de PME, organiser une veille cybersécurité n’est plus une option pour préserver la continuité de vos activités et protéger vos données sensibles. Entre l’émergence de l’intelligence artificielle, l’exploitation des failles zéro-day et les nouvelles exigences réglementaires, le flux d’informations est massif. Structurer sa recherche permet de passer d’une posture subie à une défense proactive.
Les piliers d’une veille cybersécurité efficace
Une veille performante repose sur une sélection rigoureuse de sources et une hiérarchisation constante des informations. L’objectif est d’accéder rapidement aux alertes critiques sans saturer ses équipes. Les professionnels s’appuient sur un mélange de sources institutionnelles, garantes de la fiabilité technique, et de médias spécialisés qui analysent les impacts métiers. Il est nécessaire de distinguer trois formats d’information pour optimiser son temps de traitement.
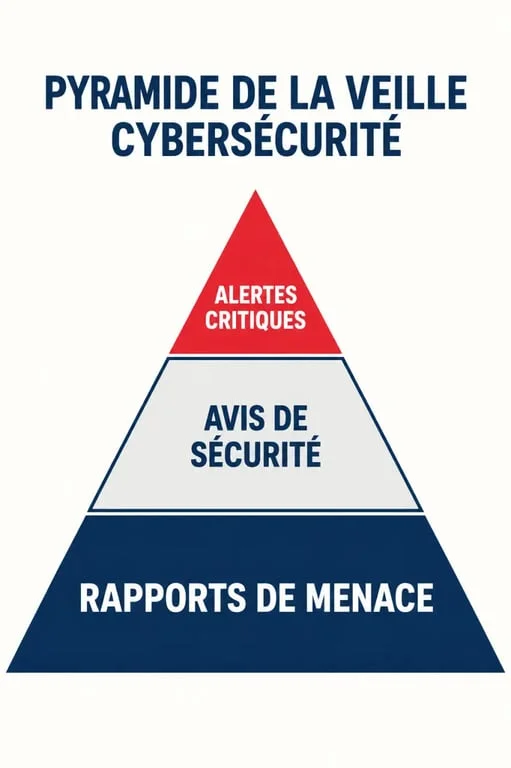
Les alertes de sécurité constituent le premier niveau et exigent une réaction immédiate, comme lors d’une campagne de ransomware active. Les avis de sécurité, quant à eux, sont des bulletins techniques détaillant des vulnérabilités spécifiques et les correctifs associés. Enfin, les rapports de menace offrent une vision de fond sur les tendances cybercriminelles, indispensables pour orienter la stratégie de défense à long terme. Cette distinction permet de ne pas traiter une analyse de fond avec l’urgence d’une alerte critique.
Les sources de référence pour suivre l’actualité cyber
Pour construire votre socle d’information, croisez les publications officielles et la presse spécialisée. En France, l’écosystème public offre des ressources de premier plan pour les entreprises et les administrations.
| Source | Type | Utilité |
|---|---|---|
| CERT-FR | Institutionnel | Alertes critiques et avis de sécurité officiels. |
| ANSSI | Institutionnel | Guides de bonnes pratiques et doctrine cyber. |
| Cybermalveillance.gouv.fr | Opérationnel | Assistance aux victimes et prévention pour les PME. |
| Le Monde Informatique | Médias | Actualités techniques et analyses sectorielles. |
| L’Usine Digitale | Médias | Enjeux de souveraineté, IA et transformation numérique. |
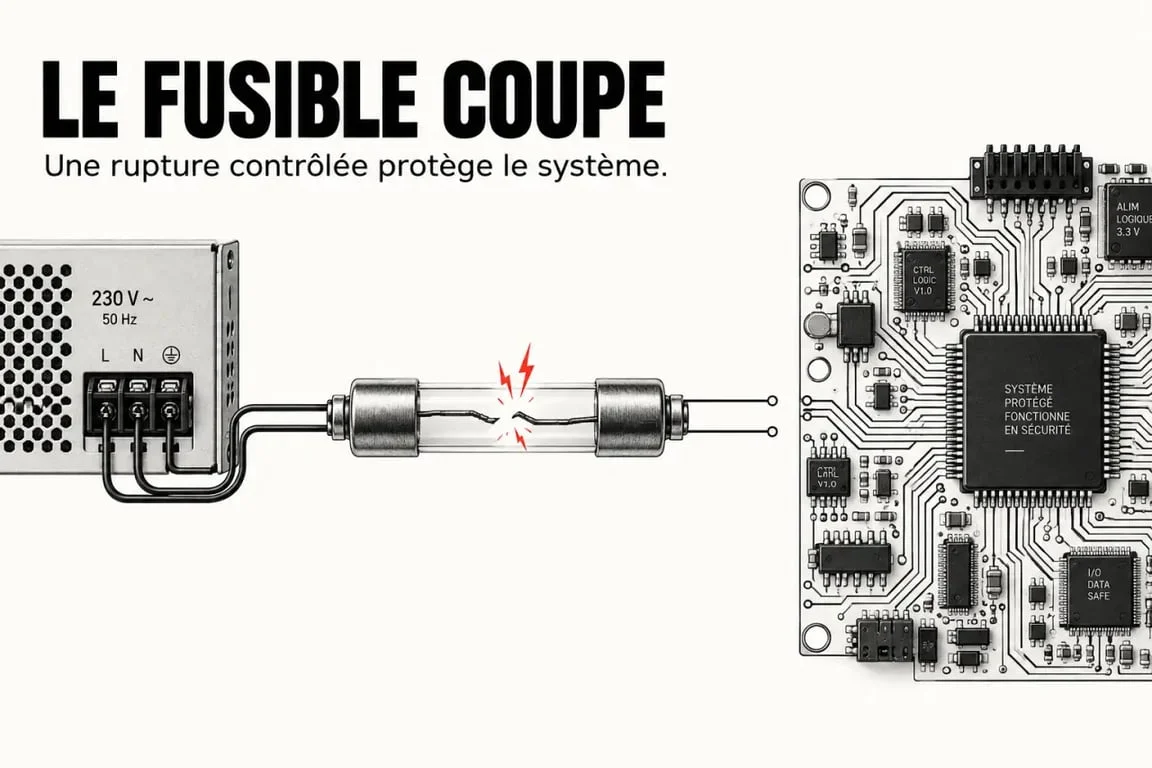
Considérer une alerte de sécurité comme un fusible est une analogie pertinente pour comprendre la gestion des risques. Tout comme le fusible coupe le courant avant que l’installation ne surchauffe, une veille active permet d’isoler une vulnérabilité ou un comportement suspect avant qu’il ne compromette l’intégrité de tout le système d’information. Cette approche préventive évite l’effet domino souvent observé lors d’exfiltrations de données massives, transformant une menace potentielle en un simple incident maîtrisé.
Comprendre et hiérarchiser les menaces
Les cybermenaces ne se limitent plus aux virus classiques. L’exploitation de failles IDOR (Insecure Direct Object Reference) ou les mauvaises configurations d’API sont devenues des vecteurs d’exfiltration majeurs. La veille doit intégrer ces risques techniques spécifiques. Le suivi des correctifs sur des outils critiques permet d’éviter l’exploitation de failles connues avant que les attaquants ne les utilisent contre votre infrastructure. L’absence de double authentification (MFA) reste, année après année, la cause principale des compromissions de comptes. Ce point doit figurer en tête de liste de toute revue de sécurité, car il représente souvent la porte d’entrée la plus accessible pour un attaquant cherchant à s’introduire dans un réseau.
Réglementation et souveraineté numérique
L’actualité cybersécurité est rythmée par l’évolution du cadre légal. Le respect du RGPD, les exigences de la directive NIS 2 ou les qualifications SecNumCloud pour les services cloud influencent directement les choix technologiques des entreprises. Suivre ces évolutions permet d’anticiper les obligations de notification en cas de violation de données et de renforcer la résilience de son système d’information en privilégiant des solutions certifiées. La souveraineté numérique devient un levier de sécurité : en choisissant des infrastructures qualifiées, vous réduisez votre dépendance aux fournisseurs étrangers et assurez une meilleure maîtrise de vos données sensibles.
L’impact de l’IA sur la défense et l’attaque
L’intelligence artificielle transforme radicalement la donne. Si elle permet l’automatisation de la détection et la génération rapide de correctifs, elle offre aussi aux attaquants des outils pour créer des campagnes de phishing plus convaincantes ou pour automatiser la recherche de vulnérabilités. Le suivi des avancées en cryptographie post-quantique et la sécurisation des agents IA autonomes sont désormais des sujets prioritaires pour les responsables IT qui souhaitent garder une longueur d’avance sur les acteurs malveillants.
Organiser sa réponse face à l’incident
Au-delà de la veille, la préparation opérationnelle est essentielle. Savoir où déclarer un incident, comment contacter les autorités compétentes et quelles démarches engager en cas de ransomware permet de limiter les impacts financiers et réputationnels. Une veille efficace n’a de valeur que si elle est connectée à une capacité de réponse structurée, intégrant des procédures de sauvegarde, des plans de continuité d’activité (PCA) et une communication de crise préparée en amont. La rapidité de votre réaction dépend directement de la qualité de votre préparation et de votre capacité à mobiliser les bonnes ressources dès les premières minutes suivant la détection d’une compromission.