Le cloud computing est le moteur de l’innovation numérique, et Amazon Web Services (AWS) s’impose comme une référence pour les professionnels techniques. Avec une infrastructure répartie mondialement et une gamme de services couvrant tous les besoins, de l’hébergement simple au calcul haute performance, AWS offre une plateforme robuste pour déployer des applications scalables et sécurisées. Comprendre les fondements de cette technologie est nécessaire pour tout architecte ou développeur souhaitant optimiser ses déploiements.
L’infrastructure mondiale comme socle de fiabilité
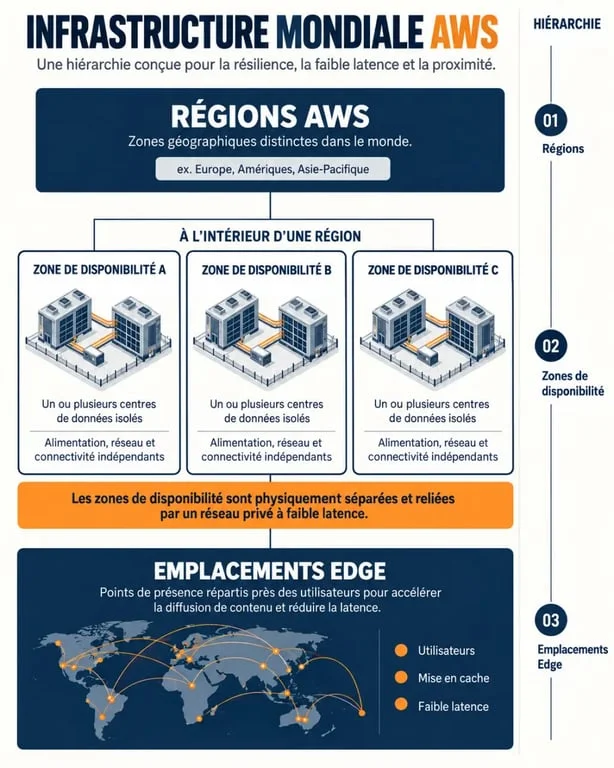
La force d’AWS repose sur une infrastructure physique massive, conçue pour assurer une haute disponibilité. AWS déploie ses services sur 39 régions géographiques à travers le monde. Au total, ce sont 123 zones de disponibilité qui garantissent la continuité de service.
La puissance des zones de disponibilité
Chaque zone de disponibilité est un centre de données isolé, doté d’une alimentation, d’un refroidissement et d’une sécurité physique indépendants. Cette architecture permet aux ingénieurs de concevoir des applications tolérantes aux pannes : si une zone subit un incident, le trafic bascule automatiquement vers une autre zone au sein de la même région. Pour compléter cette couverture, AWS s’appuie sur 31 emplacements de réseau Edge et 3 emplacements de cache Edge, réduisant ainsi la latence pour les utilisateurs finaux.
Les piliers techniques : compute et réseau
Le cœur de l’offre AWS repose sur sa capacité à fournir des ressources de calcul et de réseau à la demande. Le service Amazon Elastic Compute Cloud (EC2) reste le pilier central, permettant de lancer des instances virtuelles en quelques minutes. Parallèlement, les services serverless permettent aux développeurs de se concentrer sur le code sans gérer l’infrastructure sous-jacente.
La gestion du réseau avec Amazon VPC
Le Virtual Private Cloud (VPC) est l’outil pour isoler vos ressources. Il permet de créer un réseau virtuel privé, entièrement contrôlé, dans lequel vous définissez vos propres plages d’adresses IP, sous-réseaux et tables de routage. Cette segmentation est nécessaire pour séparer les environnements de production des environnements de test, tout en garantissant une communication sécurisée entre vos instances.
Sécurité et gouvernance : IAM et audit
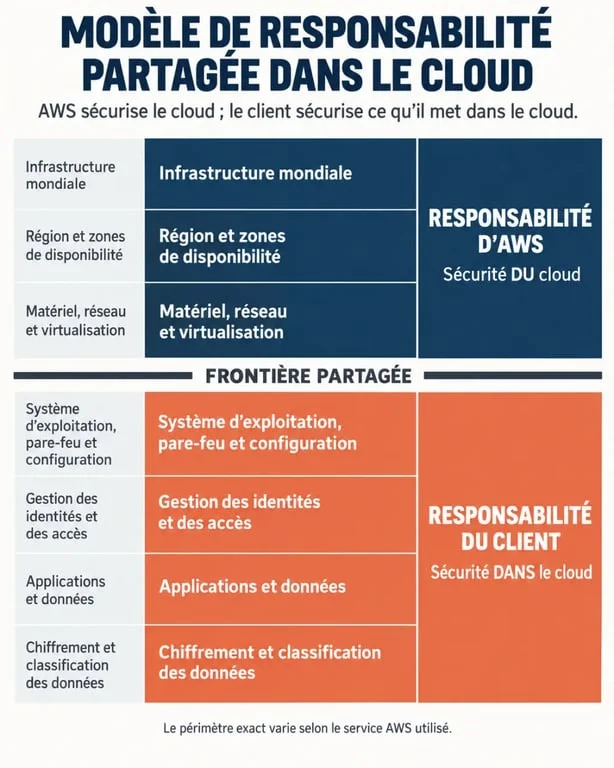
La sécurité dans le cloud suit un modèle de responsabilité partagée. AWS sécurise l’infrastructure mondiale, tandis que le client est responsable de la configuration de ses données et de ses accès. Pour répondre à ces exigences, le service AWS Identity and Access Management (IAM) permet de contrôler finement qui accède à quels services, en appliquant le principe du moindre privilège.
Audit et traçabilité avec CloudTrail
Pour maintenir une gouvernance rigoureuse, l’utilisation d’AWS CloudTrail est nécessaire. Ce service enregistre l’historique complet des appels d’API effectués sur votre compte. Qu’il s’agisse de modifications de configuration, de déploiements ou de tentatives d’accès, chaque action est tracée. Cette transparence est capitale pour les audits de conformité et pour identifier rapidement l’origine d’une anomalie au sein de votre écosystème cloud.
Optimisation et déploiement agile
La gestion efficace d’un environnement AWS demande une réflexion sur l’organisation des composants. Pour structurer vos projets, envisagez chaque déploiement comme une unité autonome, une capsule logicielle isolée. Cette approche permet de compartimenter vos ressources, de limiter les risques de propagation en cas d’incident et de faciliter la maintenance. En encapsulant vos services au sein de VPC dédiés, vous gagnez en agilité et en lisibilité opérationnelle, des atouts pour les architectures complexes qui demandent une isolation rigoureuse.
Monter en compétence sur l’écosystème AWS
La complexité de la plateforme AWS nécessite une montée en compétence continue. Pour accompagner les professionnels techniques, AWS propose des parcours d’apprentissage structurés. Ces parcours permettent d’acquérir des badges de compétences reconnus, validant une expertise sur des sujets spécifiques comme le réseau, la sécurité ou le compute.
Ressources et formation
La progression est pensée pour être modulaire, avec des sessions allant de 5 à 55 minutes. Ces modules permettent d’accumuler des points de progression et d’obtenir des certifications qui renforcent votre profil technique. En complément, la documentation officielle et les guides de bonnes pratiques restent les sources les plus fiables pour rester à jour face à l’évolution des services cloud proposés par AWS.