La cybersécurité regroupe l’ensemble des pratiques, technologies et processus destinés à protéger les systèmes informatiques, les réseaux, les données et les utilisateurs contre les attaques numériques. À une époque où l’économie mondiale repose sur des connexions permanentes, la cybersécurité dépasse la simple protection d’un ordinateur individuel. Elle englobe désormais la défense des infrastructures critiques, des environnements cloud, des objets connectés et des identités numériques face à des menaces de plus en plus sophistiquées.
Les objectifs fondamentaux de la protection numérique
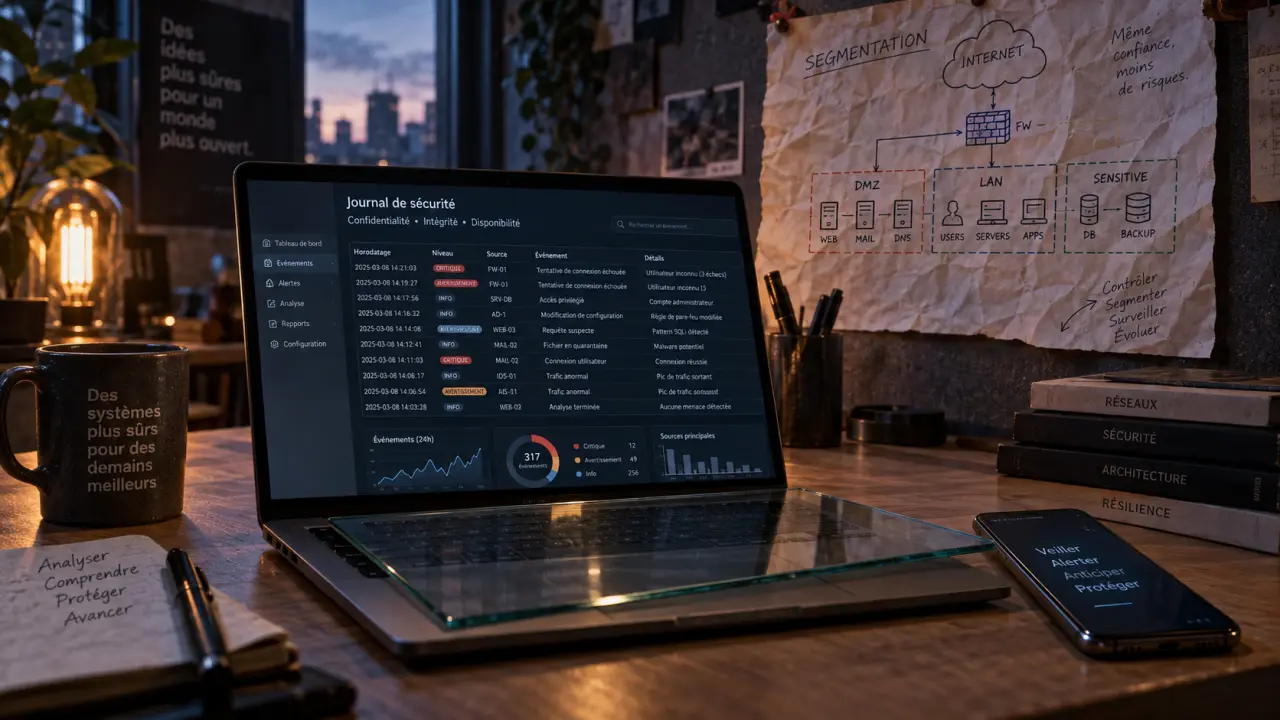
La cybersécurité repose sur trois piliers, souvent désignés par le triptyque CIA : la confidentialité, l’intégrité et la disponibilité. La confidentialité garantit que seules les personnes autorisées accèdent aux informations sensibles. L’intégrité assure que les données ne sont ni modifiées ni détruites par des tiers malveillants. Enfin, la disponibilité permet de maintenir l’accès aux services et aux ressources critiques en tout temps.
Pour bâtir une stratégie efficace, il est nécessaire d’adopter une approche multicouche. Une faille de sécurité isolée sert souvent de point d’entrée pour compromettre l’ensemble d’un système d’information. Les attaquants exploitent ces points de rupture pour se déplacer latéralement dans un réseau. Une défense robuste ne se limite pas à bloquer les accès ; elle segmente les environnements pour isoler les composants et empêcher la propagation d’une infection numérique.
Principales cybermenaces et risques associés
Les menaces numériques évoluent constamment, imposant aux organisations et aux particuliers une vigilance accrue. Parmi les attaques les plus fréquentes, on identifie :
Le phishing, ou hameçonnage, consiste en des tentatives de vol d’identifiants ou d’installation de logiciels malveillants via des e-mails ou des messages trompeurs. Les ransomwares, ou rançongiciels, chiffrent les données d’une victime pour exiger une rançon en échange de la clé de déchiffrement. L’ingénierie sociale exploite la psychologie humaine pour manipuler des individus et obtenir des accès privilégiés ou des informations confidentielles. Enfin, les malwares sont des logiciels conçus pour infiltrer, endommager ou perturber un système informatique.
Les différents domaines de la cybersécurité
Pour contrer ces menaces, la cybersécurité se segmente en plusieurs domaines spécialisés, chacun répondant à des besoins techniques précis.
Sécurité réseau et cloud
La sécurité réseau protège l’infrastructure de communication contre les intrusions. Elle utilise des pare-feux pour filtrer le trafic entrant et sortant. Avec l’adoption massive du cloud, cette protection s’étend aux environnements multicloud, où la responsabilité est partagée entre le fournisseur de services et l’utilisateur final.
Sécurité des endpoints et des identités
La sécurité des points de terminaison, ou endpoints, vise à protéger les ordinateurs, smartphones et tablettes contre les accès non autorisés. Parallèlement, la gestion des identités et des accès, connue sous l’acronyme IAM, est devenue indispensable. Elle s’appuie sur l’authentification multifacteur (MFA) pour vérifier systématiquement l’identité des utilisateurs, réduisant ainsi les risques liés au vol de mots de passe.
Bonnes pratiques pour une défense efficace
Une cybersécurité efficace combine mesures techniques et sensibilisation humaine. Il est recommandé d’appliquer les principes suivants :
Procédez à des mises à jour régulières pour corriger les vulnérabilités logicielles dès qu’elles sont identifiées par les éditeurs. Activez l’authentification multifacteur (MFA), qui bloque la majorité des accès non autorisés, même en cas de vol d’identifiants. Maintenez des sauvegardes sécurisées, idéalement hors ligne ou immuables, pour garantir une restauration rapide en cas d’attaque par ransomware. Enfin, appliquez le principe du moindre privilège en accordant aux utilisateurs uniquement les droits nécessaires à l’accomplissement de leurs missions.
Le cycle de réponse aux incidents
La cybersécurité ne se résume pas à la prévention ; elle inclut la capacité à détecter et à réagir. Le cadre du NIST propose un cycle éprouvé : identifier les actifs, protéger les systèmes, détecter les anomalies, répondre aux attaques et rétablir les services. Cette approche limite l’impact financier et opérationnel des incidents, qui peuvent coûter plusieurs millions de dollars aux entreprises. La préparation, via des plans de continuité d’activité, demeure l’atout majeur pour maintenir la résilience numérique face aux imprévus.